Plan Nacional de Ciberseguridad 2025-2030: qué significa para tu empresa
El Plan Nacional de Ciberseguridad 2025-2030 no obliga hoy a ninguna empresa privada mexicana. Fija la política del Estado, crea los organismos que la ejecutan y anuncia los lineamientos obligatorios que sí van a obligar.
Lo presentó la Agencia de Transformación Digital y Telecomunicaciones (ATDT) en diciembre de 2025, y su agenda 2030 de ciberseguridad publica las metas y los hitos hasta 2030. Lo que sigue es qué cambia para una empresa que no es infraestructura crítica. O sea, para casi todas.
¿Esto me obliga a algo hoy?
No, si eres una empresa privada. El plan ordena a la Administración Pública Federal y crea los órganos que la vigilan, y sus tres metas hablan de incidentes en la Administración, no de empresas. La obligación llega después, y por tres caminos distintos.
- › Los lineamientos. La ATDT anunció al presentar el plan que publicará lineamientos con medidas obligatorias, capacitación y reporte de incidencias. Todavía no están publicados.
- › La ley. La Ley Federal de Ciberseguridad sigue en trámite y es la que traerá sanciones. Lo hemos seguido en el artículo sobre la ley de ciberseguridad en México.
- › El contrato. Es el que ya está llegando, y no espera a ninguno de los dos.
Conviene desmontar una lectura que circula desde diciembre: que el plan obliga a certificarse en ISO 27001. La agenda publicada por la ATDT no impone ninguna certificación a empresas privadas. Sus metas son reducir los incidentes críticos en la Administración Pública Federal, mejorar la detección y la respuesta, y colocar a México como referencia regional. Quien te venda una certificación diciendo que la exige el plan, no ha leído el plan.
Qué crea el plan, y a quién llamas cuando pase algo
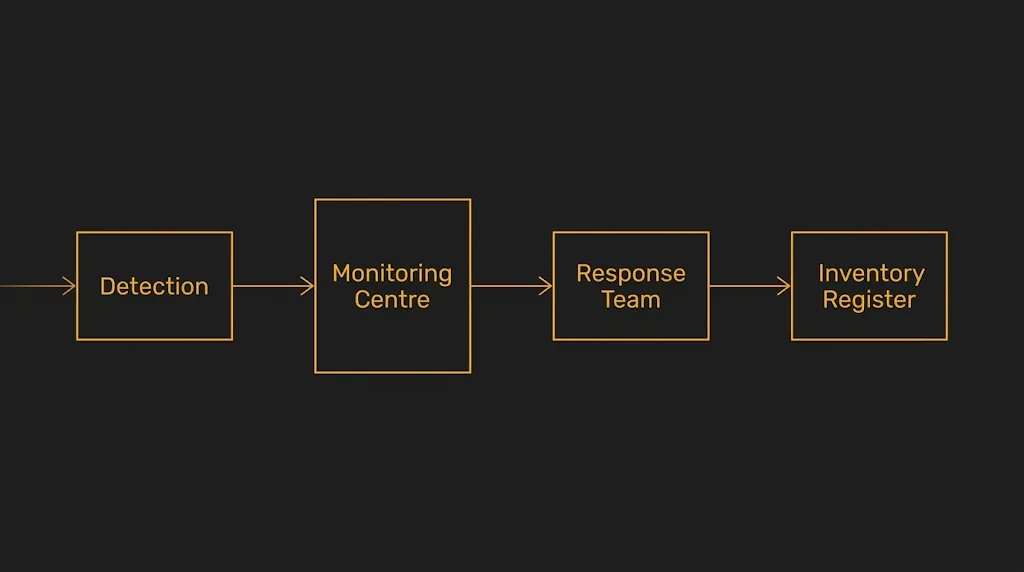
El plan crea cuatro piezas operativas, según el comunicado de presentación de la ATDT: un Centro Nacional de Operaciones de Ciberseguridad, un equipo de respuesta a incidentes, un Inventario de Infraestructura Crítica y un Programa de Evaluación de Vulnerabilidades.
- › El centro de operaciones vigila y correlaciona lo que pasa en los sistemas federales.
- › El equipo de respuesta a incidentes es a quien se notifica y quien coordina la reacción.
- › El inventario de infraestructura crítica decide quién queda dentro del perímetro regulado. Es la pieza que hay que mirar.
- › El programa de evaluación de vulnerabilidades es el que convierte una política en algo comprobable.
Un matiz que se pierde en los resúmenes. El equipo de respuesta del plan nace para la Administración Pública Federal. Si a tu empresa le cifran los servidores un martes por la noche, sigues llamando a quien tengas contratado. El plan mejora la vigilancia del Estado y el intercambio de alertas, no te pone un teléfono al que llamar.
El calendario del Plan Nacional de Ciberseguridad 2025-2030
La agenda de la ATDT ordena el trabajo por tramos hasta 2030, y de esa hoja de ruta se deduce cuándo aparecerá cada cosa que puede afectarte. Los hitos de la tabla son los publicados; la lectura de la tercera columna es nuestra.
| Cuándo | Qué anuncia la ATDT | Qué significa para una empresa privada |
|---|---|---|
| Anunciado al presentar el plan | Lineamientos con medidas obligatorias, capacitación y reporte de incidencias | Será el primer texto exigible. Hoy no está publicado |
| 2026-2027 | Evaluaciones de vulnerabilidades, consolidación del centro nacional de operaciones y metodología de infraestructuras críticas y servicios esenciales | Aquí se decide quién entra en el catálogo, y por arrastre quién le suministra |
| 2028 | Uso de inteligencia artificial para anticipar ataques y certificación en ciberseguridad del 100% de los servidores públicos | Tu interlocutor en la Administración pasa a saber qué preguntar y qué pedir |
| 2029-2030 | Plataforma de seguimiento de riesgos, avances y resultados en ciberseguridad federal | Lo que hoy se declara en papel empieza a medirse y a compararse |
El tramo que importa es el de 2026 y 2027. El catálogo de infraestructuras críticas y servicios esenciales es lo que reparte a las empresas entre dos mundos: el de las recomendaciones y el de las obligaciones con plazo.
Cómo te alcanza sin salir en el catálogo
Por el contrato de un cliente. Cuando un banco, una telco o una aseguradora entra en el perímetro regulado, traslada los requisitos a su cadena de proveedores por escrito: derecho de auditoría y plazos de notificación contados en horas. Una empresa de software de treinta personas no aparecerá nunca en el catálogo, y aun así firma esas cláusulas. En el sector financiero mexicano ya está pasando, y lo detallamos en pentesting para fintech en México.
Lo primero que pide ese anexo es lo que casi nadie tiene a mano: la lista de lo que la empresa expone a Internet. No la que se escribió hace dos años, sino la de hoy, con los subdominios que montó marketing para una campaña y el servicio de pruebas que alguien dejó abierto. Ahí entra una auditoría de superficie externa, que parte de 450 € y se hace sin tocar tus sistemas ni pedirle nada a tu equipo.
Lo que no merece la pena pagar todavía
Tres gastos que se están precipitando por culpa del plan y que casi nunca son el primer paso. Lo decimos aunque dos de ellos los vendamos nosotros.
- › Arrancar una certificación ISO 27001 desde cero para «cumplir el plan». El plan no la pide. Si el motivo real es un cliente que la exige, entonces sí, pero llámalo por su nombre.
- › Contratar vigilancia gestionada antes de saber qué hay que vigilar. Un servicio que monitoriza doce activos cuando expones treinta cuesta lo mismo y tapa menos de la mitad.
- › Encargar una auditoría interna completa siendo una empresa de veinte personas con todo en la nube. El dinero rinde más mirando primero lo que da a Internet y los accesos de los proveedores.
Si ya estás certificado, la conversación es otra. El sistema de gestión cubre buena parte del vocabulario del plan, y lo que falta es la prueba de que los controles aguantan. Una auditoría del SGSI frente a ISO 27001 y ENS parte de 980 € y sirve para las dos cosas: la revisión de certificación y el anexo del cliente.
¿En qué se parece a NIS2 y a la ley chilena?
En la estructura, y por eso se puede anticipar el destino mirando el camino de otros. Europa lo recorrió con la Directiva NIS2, que ya obliga y que contamos en NIS2 para pymes, y Chile con su Ley 21.663. Los tres modelos reparten las mismas cuatro piezas.
| Pieza | México (plan, 2025-2030) | Europa (Directiva NIS2) | Chile (Ley 21.663) |
|---|---|---|---|
| Autoridad | ATDT y los órganos que crea el plan | Autoridades nacionales designadas por cada Estado | Agencia Nacional de Ciberseguridad |
| Perímetro regulado | Catálogo de infraestructuras críticas y servicios esenciales, en construcción | Entidades esenciales e importantes, ya definidas | Servicios esenciales y operadores de importancia vital |
| Reporte de incidentes | Reporte de incidencias anunciado, sin plazos publicados | Alerta temprana en 24 horas, notificación en 72 horas e informe final en un mes | Escalonado, ante el CSIRT Nacional |
| Estado hoy | Política pública sin sanciones | En vigor, con régimen sancionador | En vigor, con régimen sancionador |
Los plazos de NIS2 son la referencia útil aquí, y están en el artículo 23 de la Directiva (UE) 2022/2555: 24 horas para la alerta temprana, 72 horas para la notificación con una evaluación inicial y un mes para el informe final, según las preguntas frecuentes de INCIBE-CERT. Ninguna empresa cumple 24 horas improvisando. Se cumplen porque alguien decidió antes quién declara el incidente y quién firma la notificación.
Por dónde empezamos cuando nos llaman por esto
Por lo que se puede enseñar. En Pentesting Team auditamos a mano, en seis fases y con un plan de auditoría por escrito antes de empezar, con fechas, pruebas previstas y equipo. Una auditoría de superficie externa parte de 450 €; una de infraestructura interna, de 1.520 €; el sistema de gestión, de 980 €. De una a tres semanas en las dos últimas. Se entrega el informe técnico con la evidencia de cada hallazgo, el informe ejecutivo y la presentación que usamos para exponerlo a dirección.
Queda la pregunta incómoda: por qué no encargárselo al proveedor que ya administra tus sistemas. Porque nadie audita bien lo que ha configurado. Su incentivo es que salga limpio y el nuestro es encontrar lo que falla, y a los seis meses volvemos a probar lo mismo para comprobar que se corrigió. Esa pareja de informes, el de la auditoría y el del retest, es lo que un cliente acepta como prueba. Un certificado dice que existe un procedimiento. El retest dice que el fallo ya no está.
Qué hacer esta semana
Cuatro cosas, y ninguna depende de que salgan los lineamientos ni la ley.
- › Sacar la lista de lo que expones a Internet y compararla con la que creías tener.
- › Escribir en una página quién declara un incidente, quién decide y quién comunica.
- › Repasar qué proveedores tocan tus sistemas y con qué nivel de acceso.
- › Releer el anexo de seguridad de tus dos mayores clientes: es probable que ya te obligue a más de lo que el plan pedirá.
Si solo puedes hacer una, haz la cuarta, y hazla el lunes por la mañana. Ese anexo ya está firmado, tiene fecha y no espera a 2030.
Fuentes
- ›ATDT, agenda 2030 de ciberseguridad: metas y hoja de ruta del Plan Nacional de Ciberseguridad
- ›ATDT, comunicado de presentación del Plan Nacional de Ciberseguridad
- ›INCIBE-CERT, preguntas frecuentes sobre la Directiva NIS2
- ›Infochannel, publicación del Plan Nacional de Ciberseguridad (diciembre de 2025)
Cómo lo abordamos
Los servicios con los que resolvemos lo que cuenta este artículo:
- ›Auditoría SGSI (ISO 27001 / ENS) · Auditoría de tu SGSI frente a ISO 27001 y ENS: qué controles funcionan de verdad, cuáles están solo sobre el papel y qué falta para certificarte.
- ›Auditoría de superficie externa · Auditoría de todo lo que expones a Internet: subdominios que nadie recuerda, servicios abiertos y credenciales filtradas en brechas ajenas.
- ›Auditoría de infraestructura interna · Pentesting desde dentro de tu red, como quien ya ha entrado: movimiento lateral, escalada de privilegios y hasta dónde se llega en el dominio.