Pentesting para fintech en México: qué exige la CNBV y qué no
El pentesting para fintech en México no lo nombra ninguna norma. Lo que sí dice el artículo 48 de la Ley Fintech es que hay que evaluar el cumplimiento de los requisitos de seguridad por medio de terceros independientes.
Esa diferencia decide el proyecto. Quien busca la casilla marcada compra el informe más barato que encuentra. Quien ha leído el artículo contrata una evaluación que un tercero pueda firmar y que el banco con el que va a integrarse va a leer entera.
¿La CNBV obliga al pentesting para fintech en México?
Ninguna norma mexicana obliga literalmente a hacer un pentest a una fintech. La Ley para Regular las Instituciones de Tecnología Financiera exige en su artículo 39, fracción VI, «estándares mínimos de seguridad que aseguren la confidencialidad, disponibilidad e integridad de la información y prevención de fraudes y ataques cibernéticos», y pide evidencia de que se cumplen. Una prueba de intrusión es la forma habitual de producir esa evidencia. No es la única.
El artículo 48 es el que conviene leer despacio. Obliga a evaluar el cumplimiento de los requisitos de seguridad «con la periodicidad que señalen dichas disposiciones, por medio de terceros independientes». Dos palabras cargan con todo el peso: terceros e independientes. La lectura razonable es que quien administra tus sistemas no puede evaluarse a sí mismo, por bien que lo haga.
Aquí se equivocan casi todos los resúmenes que circulan del tema. Dan por hecho que la periodicidad es anual y que la fija la ley. La ley no fija ninguna: la delega en las disposiciones de carácter general aplicables a las ITF que publicó el Diario Oficial de la Federación el 10 de septiembre de 2018, y en el caso de las instituciones de fondos de pago electrónico, en las que emiten la CNBV y el Banco de México conjuntamente. Antes de comprometer un calendario, comprueba cuáles te tocan por figura.
Lo que dispara la auditoría antes que el supervisor
En los encargos de fintech la fecha límite casi nunca la pone la CNBV. La pone el cuestionario de seguridad que manda el banco, el agregador o el corporativo con el que se va a integrar, y que llega con una casilla pidiendo el informe de la última prueba de intrusión con fecha inferior a doce meses.
Ese documento no se improvisa. Cuando la integración ya tiene fecha y el informe no existe, la fintech contrata a la carrera, audita lo que cabe en el plazo y acaba con un informe que cubre la web y no la API. Que es justo donde va a mirar quien revisa al otro lado.
Qué alcance cubre la auditoría de una fintech
El alcance de una auditoría de fintech se ordena por dónde está el dinero, no por dónde está el código. Primero las API, después la aplicación por la que entra el cliente y al final la infraestructura que las sostiene.
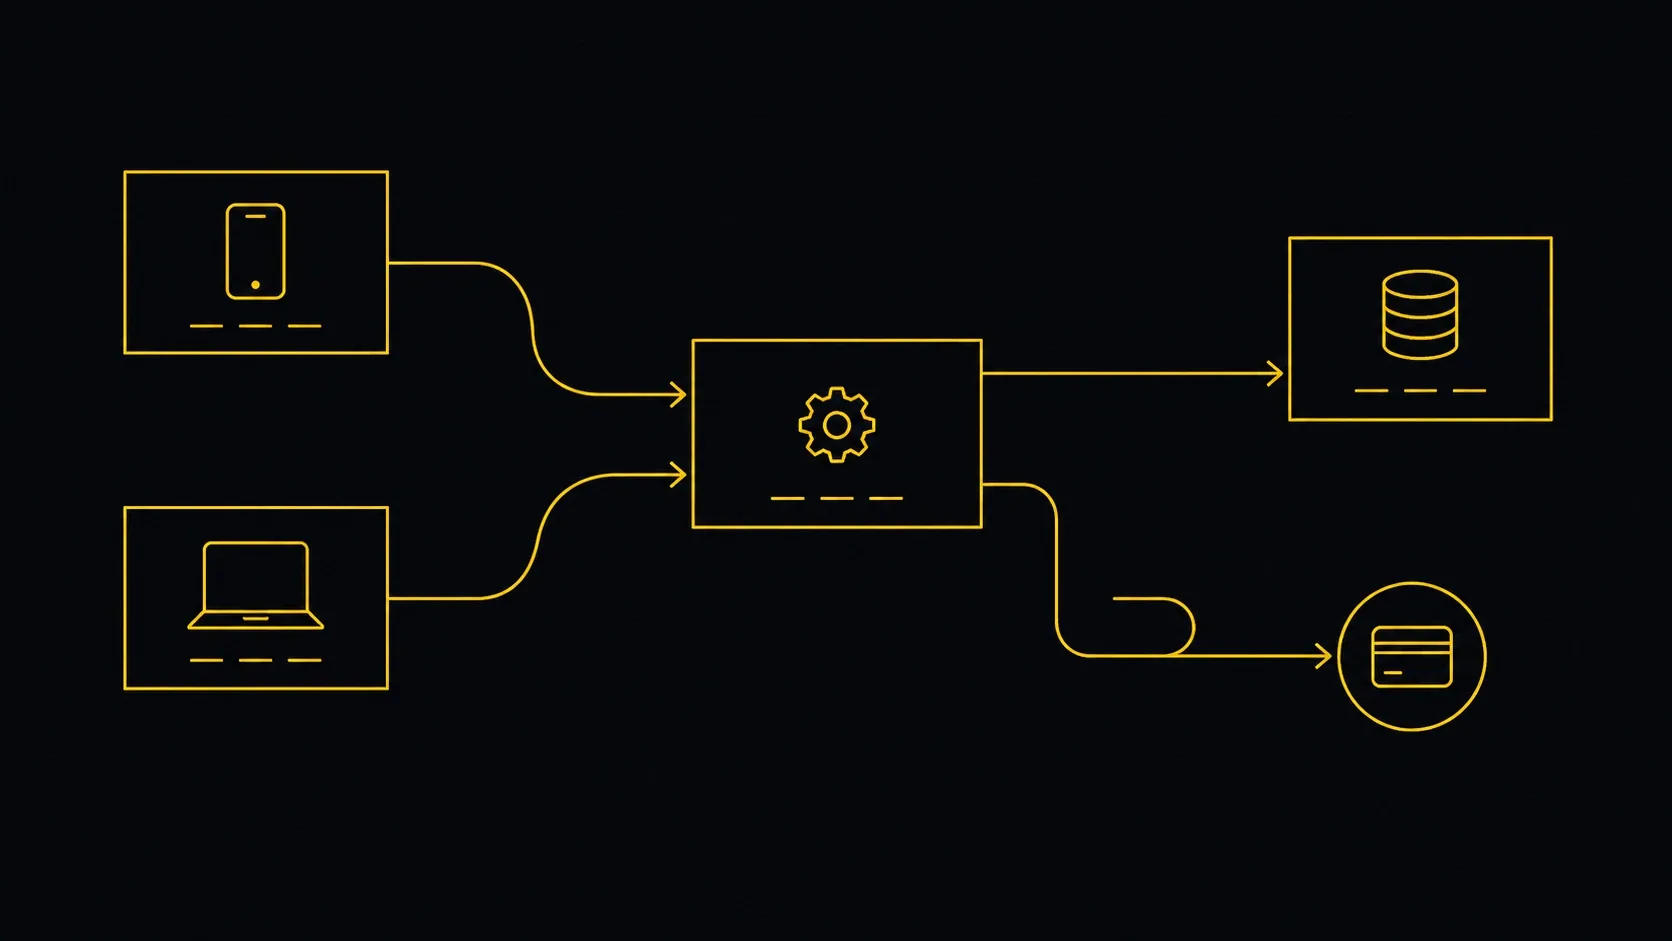
- › Las API, que en una fintech son el producto y concentran la lógica de negocio que un escáner no entiende.
- › La aplicación web y el panel de administración, con los roles y la separación entre ellos, contra la OWASP Web Security Testing Guide.
- › La aplicación móvil, con lo que guarda en el dispositivo y lo que manda por la red.
- › La infraestructura, y la segmentación entre producción y el resto de entornos.
- › Las integraciones con terceros: pasarelas, agregadores y proveedores de identidad, donde aparecen los permisos más generosos y los tokens con más vida de la necesaria.
El primero deja más hallazgos que ningún otro y es el que peor cubre una herramienta automática. El riesgo número uno del OWASP API Security Top 10 en su edición de 2023 es Broken Object Level Authorization: que el identificador de otra cuenta funcione donde no debería. Un escáner no lo ve. Para verlo hacen falta dos cuentas abiertas a la vez y cambiar un número a mano. En Pentesting Team esa prueba entra en el pentesting de APIs, que parte de 760 € y se trabaja contra esa lista.
Si además procesas tarjeta, los datos de tarjetahabiente tienen su propio marco y la Ley Fintech no lo cubre. Eso lo vemos en PCI DSS para comercios y pasarelas de pago.
Por dónde empezar si este año solo entra una auditoría
Si este año solo entra una auditoría, no la gastes en la web corporativa. La página de marketing de una fintech no guarda saldos ni mueve dinero, y un hallazgo ahí suele ser una cabecera mal puesta. Empieza por la API que sostiene las operaciones. Si el canal principal es la app, esa va segunda y la infraestructura espera al año siguiente.
Tampoco hace falta contratar el paquete completo el primer año para tener algo que enseñar. Un informe de una API bien auditada, con su evidencia y su verificación posterior, responde mejor a un cuestionario bancario que tres informes superficiales de tres superficies distintas. Lo decimos aunque signifique facturar menos ahora: cada cuánto conviene repetir un pentest depende de cuánto cambia el producto, no de un calendario comercial.
Cada cuánto hay que repetirla
La ley delega la periodicidad exigible en las disposiciones de la CNBV, y estas cambian según la figura de la ITF. La que recomendamos, y la que suelen pedir los cuestionarios de integración, es un ciclo anual completo más una prueba dirigida cada vez que se toca algo relevante.
| Cuándo se lanza | Qué entra en el alcance |
|---|---|
| Una vez al año | API, aplicación web, aplicación móvil e infraestructura |
| Versión mayor del producto | La parte afectada y las integraciones que toca |
| Alta de un tercero nuevo | La superficie que abre esa integración y sus permisos |
| Migración de infraestructura | Exposición externa y segmentación entre entornos |
| A los seis meses de cada auditoría | Retest de los hallazgos que se dieron por corregidos |
El ciclo anual sostiene el cumplimiento. Los eventos de la tabla son los que evitan el susto entre dos auditorías, que es cuando llega siempre.
Qué llega al final: dos lectores, un informe
De una auditoría de fintech salen dos documentos con el mismo trabajo dentro. El técnico lo lee tu equipo y trae cada vulnerabilidad con su impacto, su criticidad, su evidencia y los pasos para reproducirla. El ejecutivo lo leen dirección y cumplimiento, y va con la presentación en directo y con el material que usamos en ella. Qué tiene que traer dentro está en qué debe incluir un informe de pentesting.
El retest a los seis meses va incluido en los encargos de Pentesting Team y sale con informe nuevo. Ese segundo documento es el que acredita que lo encontrado se corrigió, y es el que sirve delante del supervisor y delante del cliente que preguntó. Un informe que solo enumera hallazgos no demuestra nada por sí solo.
Los puntos de partida: 760 € el pentesting de APIs, 1.140 € el de aplicación web y 1.140 € el de aplicación móvil. El precio final depende del número de endpoints y de roles de usuario. Una auditoría de aplicación web o de infraestructura interna lleva de una a tres semanas, y el plan de auditoría, con fechas, pruebas previstas y equipo, se firma antes de empezar: la fintech sabe qué se va a lanzar contra sus sistemas y cuándo.
Qué pasa si no lo haces
La CNBV puede sancionar el incumplimiento de las obligaciones de la Ley Fintech y publica sus sanciones en un portal abierto. En los encargos que nos llegan, sin embargo, la multa nunca es lo primero que duele.
Lo primero es la integración que no avanza. El banco pide el informe, no existe, y el proyecto se queda esperando semanas. Lo segundo es reputacional, y en un servicio financiero la confianza es el producto. El panorama del país más allá de fintech lo repasamos en ciberseguridad en México en 2026.
Si tienes una integración con un banco o con un agregador prevista para los próximos seis meses, pide esta semana el cuestionario de seguridad que te van a mandar y mira qué antigüedad máxima admite en el informe. Con esa fecha delante ya sabes si auditas este trimestre o el siguiente, y qué superficie va primero.
Fuentes
Cómo lo abordamos
Los servicios con los que resolvemos lo que cuenta este artículo:
- ›Pentesting de APIs · Pentesting de tus APIs REST y GraphQL con el OWASP API Top 10, empezando por la autorización a nivel de objeto.
- ›Pentesting de aplicaciones web · Pentesting manual de tu aplicación web contra OWASP WSTG: la lógica de negocio rota y los accesos que no deberían existir.
- ›Pentesting de aplicaciones móviles · Pentesting de tu app iOS o Android contra OWASP MASTG: qué guarda en el dispositivo, qué manda por la red y con qué permisos.