Ley 1581 en Colombia: qué obliga y cómo se demuestra
La Ley 1581 de 2012 obliga a cualquier empresa que trate datos personales en Colombia a pedir autorización al titular, conservar la prueba y sostener medidas de seguridad demostrables. Quien la vigila es la Superintendencia de Industria y Comercio.
La parte documental se resuelve con procedimiento y una tarde de trabajo. La otra no. La ley pide medidas técnicas, humanas y administrativas, no dice cuáles son, y en un incidente alguien pregunta en qué te basabas para afirmar que las tuyas bastaban.
A quién obliga la Ley 1581 y a quién no
La Ley Estatutaria 1581 de 2012 se aplica a los datos personales registrados en cualquier base de datos, pública o privada, que se traten en territorio colombiano. No hay umbral de facturación ni de plantilla. Una empresa de seis personas con un CRM entra igual que un banco.
El artículo 2 deja fuera cuatro cosas: las bases de datos del ámbito personal o doméstico, las de seguridad y defensa nacional, las de inteligencia y contrainteligencia y los archivos periodísticos. La información financiera y crediticia tiene norma propia, la Ley 1266 de 2008, y no se rige por esta. Si tu producto guarda correos, cédulas o historiales de compra, estás dentro.
Si la empresa opera en varios países de la región, conviene no dar por buena una sola política para todos. Cada norma pide cosas distintas, y el reglamento peruano de la Ley 29733 concreta bastante más que la colombiana qué medidas de seguridad espera la autoridad.
Las tres cosas que se comprueban primero
Cuando llega una queja, lo primero que se revisa son papeles, porque se comprueban en un vistazo y no admiten interpretación. Son tres.
- › La autorización del titular, y su prueba. El artículo 8 del Decreto 1377 de 2013 obliga a conservar la prueba de la autorización, no solo a haberla pedido. Una casilla marcada que no deja rastro en ningún log no es una prueba.
- › La política de tratamiento por escrito. El artículo 13 del mismo decreto dice qué lleva dentro: quién es el responsable, para qué trata los datos, qué derechos tiene el titular y cuánto dura la base de datos.
- › El Registro Nacional de Bases de Datos. El artículo 25 de la ley lo define como el directorio público de las bases de datos que operan en el país, administrado por la Superintendencia y de consulta gratuita.
Con el registro conviene no dar nada por hecho en ninguna de las dos direcciones. Quién tiene que inscribirse lo fija el capítulo 26 del Decreto Único 1074 de 2015 según el tamaño de la entidad, así que compruébalo antes de inscribir y antes de decidir que no te toca.
«Medidas adecuadas» no significa lo que parece
El principio de seguridad del artículo 4 pide manejar la información «con las medidas técnicas, humanas y administrativas que sean necesarias para otorgar seguridad a los registros evitando su adulteración, pérdida, consulta, uso o acceso no autorizado o fraudulento». No hay lista de controles. Cada responsable decide, y cada responsable responde de lo que decidió.
Eso suena cómodo hasta el día del incidente. Una política firmada dice lo que querías que pasara, no lo que pasa. Y por dónde entran hoy los atacantes está medido: según el Data Breach Investigations Report 2026 de Verizon, el 31% de las brechas empieza por una vulnerabilidad de software, que ha adelantado a las contraseñas robadas como primera vía de entrada.
Ahí es donde entra la parte técnica. En Pentesting Team auditamos a mano la aplicación que trata los datos, con un pentesting de aplicaciones web que parte de 1.140 € y se hace en seis fases, con un plan por escrito antes de empezar. El informe entrega cada hallazgo con su criticidad, su evidencia y los pasos para reproducirlo. Eso es lo que se enseña cuando alguien pregunta en qué te basabas.
Cuando los datos viven en el sistema de otro
La mayoría de las empresas colombianas trata datos en sistemas de terceros: el CRM, la nube, la pasarela de pago, el correo. El artículo 18 carga al encargado con la obligación de conservar la información en condiciones de seguridad, pero el responsable sigue siendo el responsable. El contrato tiene que decir qué puede hacer ese proveedor con los datos y qué medidas mantiene.
Aquí aparece la pregunta razonable: si el proveedor que administra los sistemas ya los revisa, para qué otra empresa. Nadie audita bien lo que ha configurado. El incentivo de quien montó la infraestructura es que salga limpia; el nuestro es encontrar lo que falla, y por eso la auditoría de infraestructura interna empieza por los accesos que ese mismo proveedor tiene abiertos y casi nadie ha vuelto a mirar.
Qué puede pasar: el artículo 23
El artículo 23 de la Ley 1581 da a la Superintendencia cuatro sanciones, y una de ellas se puede repetir mientras el incumplimiento siga en pie.
| Sanción del artículo 23 | Hasta dónde llega |
|---|---|
| Multa | Hasta 2.000 salarios mínimos mensuales legales vigentes al momento de imponerla, y sucesiva mientras subsista el incumplimiento |
| Suspensión | Hasta seis meses de las actividades de tratamiento, con los correctivos indicados en el propio acto |
| Cierre temporal | De las operaciones de tratamiento, si pasada la suspensión no se adoptaron los correctivos ordenados |
| Cierre definitivo | Inmediato, y reservado a la operación que involucre datos sensibles |
La multa no suele ser lo que más duele. Una suspensión de seis meses sobre la actividad de tratamiento es un producto parado, y eso se explica bastante peor en un consejo de administración.
Avisar a la Superintendencia cuando algo se rompe
El artículo 17 obliga al responsable a «informar a la autoridad de protección de datos cuando se presenten violaciones a los códigos de seguridad y existan riesgos en la administración de la información de los titulares». Es un deber que muchas empresas descubren durante el incidente, que es el peor momento posible para leerse una ley.
Ese artículo no fija plazo ni formulario: el canal y la forma los concreta la Superintendencia. Míralo antes de necesitarlo. Y ten escrito quién decide que esto es un incidente y quién firma el reporte, porque esa media hora de trabajo previa se convierte en días cuando el aviso llega tarde.
Los datos de menores no se arreglan con el permiso de los padres
El artículo 7 es más duro de lo que casi nadie recuerda: «Queda proscrito el Tratamiento de datos personales de niños, niñas y adolescentes, salvo aquellos datos que sean de naturaleza pública». No es una autorización reforzada de los representantes legales. Es una prohibición con una excepción estrecha, y quien tenga un producto educativo o una app con registro de menores debería leer ese artículo entero antes que ningún otro.
Con los datos sensibles pasa algo parecido. El artículo 6 los prohíbe salvo en cinco supuestos, y el primero exige autorización explícita del titular. Salud, biometría, afiliación sindical y orientación política están dentro. Si tu base de datos guarda alguno, el análisis deja de ser un trámite.
Lo que no merece la pena pagar todavía
Un artículo de cumplimiento suele acabar recomendando comprarlo todo. Estas tres cosas se pueden dejar para después sin ningún riesgo regulatorio.
- › Una certificación ISO 27001 para cumplir la 1581. La ley no la pide. Es útil cuando la exige un cliente o una licitación, y entonces se plantea aparte.
- › Una herramienta de descubrimiento de datos antes de saber dónde están. En una empresa mediana, las copias que importan se localizan preguntando a cuatro personas y mirando dos entornos.
- › Auditar la infraestructura entera cuando lo único que trata datos es una aplicación. Se audita lo que guarda los datos y lo que llega hasta ellos. El resto puede esperar al año que viene.
Dónde aparecen siempre las copias que nadie recuerda
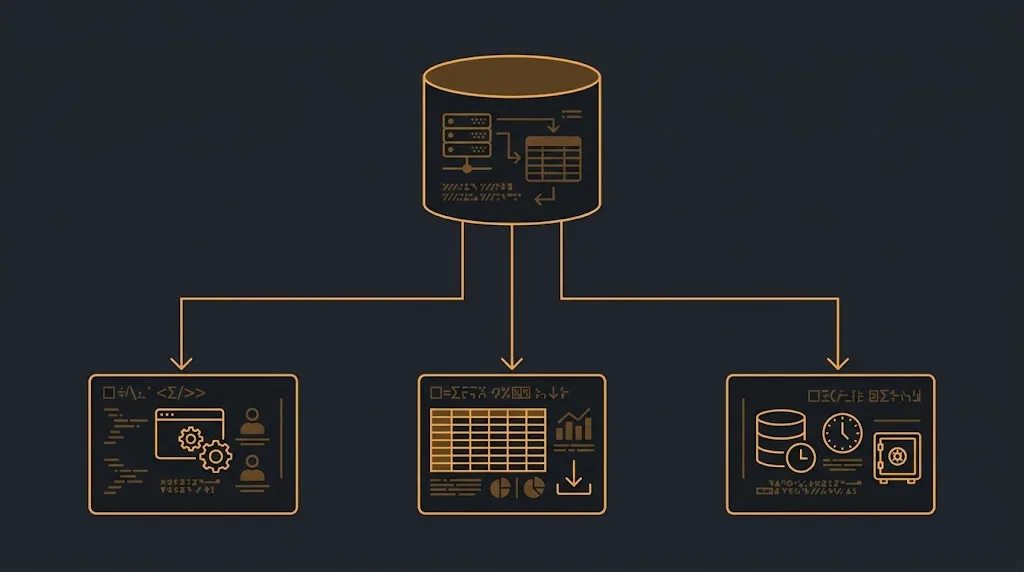
El hallazgo se repite tanto que ya lo buscamos el primer día. La base de datos de producción está razonablemente protegida, y a su lado hay tres copias que no lo están: el entorno de pruebas cargado con datos reales, la exportación a una hoja de cálculo compartida con medio equipo y el respaldo en un disco sin control de acceso.
Ninguna de las tres aparece en la política de tratamiento. Las tres contienen exactamente los mismos datos personales que la ley protege. Si el trabajo va a servir para algo, el alcance de la auditoría tiene que incluirlas desde el principio, no descubrirlas a mitad.
Qué cuesta demostrarlo y qué te llevas
Acreditar que las medidas del artículo 4 existen y funcionan cuesta lo que cuesta una auditoría, y los precios de partida de Pentesting Team están publicados por tipo. No hay que contratar las tres.
| Auditoría | Precio de partida | Plazo | Qué se entrega |
|---|---|---|---|
| Pentesting de aplicaciones web | 1.140 € | De una a tres semanas | Informe con cada hallazgo, su criticidad y su evidencia, y el retest a los seis meses |
| Auditoría de infraestructura interna | 1.520 € | De una a tres semanas | Lo mismo, sobre servidores, red y accesos internos |
| Auditoría SGSI (ISO 27001 / ENS) | 980 € | Según el alcance del sistema de gestión | Análisis de brechas frente a la norma y plan de acción priorizado |
El informe se entrega con la presentación que usamos para explicárselo a dirección, y a los seis meses repetimos la prueba sin coste adicional para comprobar que lo señalado se corrigió. Qué tiene que llevar dentro un informe para que sirva ante un tercero está desglosado en qué debe incluir un informe de pentesting, y lo que mueve la factura de un presupuesto a otro, en el precio de una auditoría de ciberseguridad.
El lunes por la mañana, abre la política de tratamiento y compárala con la lista de sistemas donde hay datos personales de verdad, copias incluidas. Si la lista real es más larga que la declarada, ahí tienes el alcance de la primera auditoría, y ya sabes lo que cuesta empezar.
Fuentes
- ›Ley Estatutaria 1581 de 2012 (Superintendencia de Industria y Comercio)
- ›Decreto 1377 de 2013, que reglamenta parcialmente la Ley 1581 de 2012
- ›Decreto Único 1074 de 2015 del sector Comercio, Industria y Turismo (capítulo 26, Registro Nacional de Bases de Datos)
- ›Verizon Data Breach Investigations Report 2026
Cómo lo abordamos
Los servicios con los que resolvemos lo que cuenta este artículo:
- ›Pentesting de aplicaciones web · Pentesting manual de tu aplicación web contra OWASP WSTG: la lógica de negocio rota y los accesos que no deberían existir.
- ›Auditoría de infraestructura interna · Pentesting desde dentro de tu red, como quien ya ha entrado: movimiento lateral, escalada de privilegios y hasta dónde se llega en el dominio.
- ›Auditoría SGSI (ISO 27001 / ENS) · Auditoría de tu SGSI frente a ISO 27001 y ENS: qué controles funcionan de verdad, cuáles están solo sobre el papel y qué falta para certificarte.