Auditoría wifi: qué se prueba de verdad en la red de una empresa
Una auditoría wifi comprueba tres cosas: si el cifrado y la autenticación aguantan, hasta dónde sale la señal fuera del edificio y si desde la red de invitados se llega a la corporativa. Lo demás es desarrollo de esas tres.
Hay una cuarta que no suele estar en el encargo y aparece siempre: los puntos de acceso que nadie inventarió. El de la sala de reuniones que puso un comercial para una demo, el del almacén que emite una red de 2016 con la clave de entonces. Se ven desde la calle igual que los buenos.
¿Qué comprueba una auditoría wifi?
Una auditoría de redes WiFi se hace desde dentro del radio de cobertura, sin credenciales de partida, y recorre cuatro bloques: inventario y cobertura, cifrado y autenticación, ataques contra el equipo del usuario, y aislamiento entre redes. En Pentesting Team la trabajamos en caja negra y a mano, con un plan de auditoría por escrito antes de pisar tus oficinas.
Esto es lo que se prueba en cada bloque:
- › Redes emitidas, ocultas y puntos de acceso que no están en ningún inventario
- › Protocolo real en uso, modos admitidos y retroceso a versiones débiles
- › Autenticación 802.1X y si los equipos validan de verdad el certificado del servidor
- › Punto de acceso suplantado, portal falso y captura de la negociación
- › Separación entre la red de invitados y la corporativa, y entre clientes de la misma red
- › Qué se alcanza desde la red inalámbrica: impresoras, cámaras, consolas de gestión
El orden importa. Conectarse es la mitad del trabajo; la otra mitad es qué se ve desde dentro. Una red que se rompe en veinte minutos pero solo da salida a internet es un hallazgo medio. Una que aguanta bien y desde la que se llega al servidor de ficheros es un hallazgo crítico.
Hasta dónde se oye tu red desde fuera del edificio
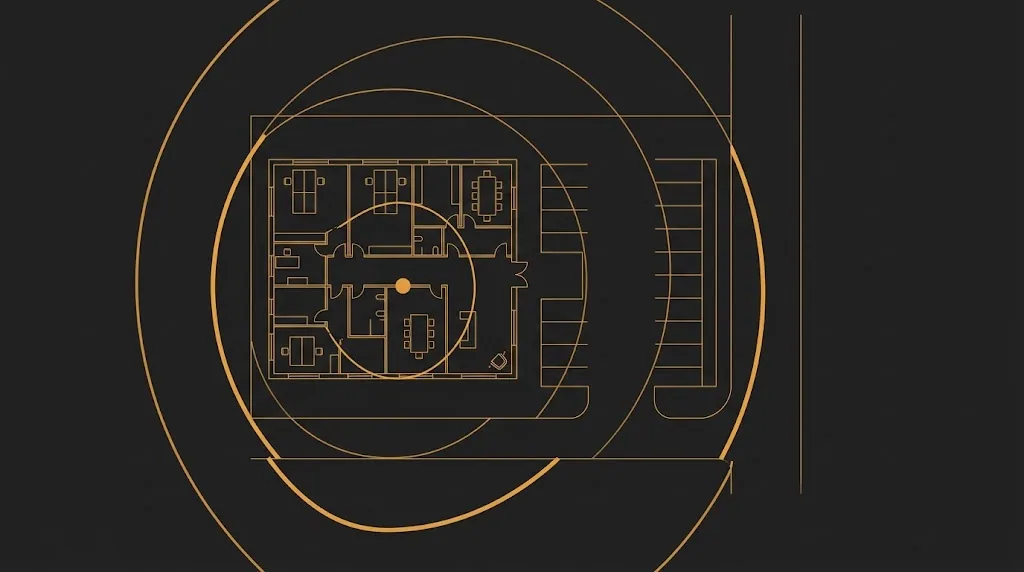
La cobertura de una red corporativa casi nunca acaba donde acaba el edificio. Lo primero que medimos es dónde sigue habiendo señal utilizable: el aparcamiento, la acera de enfrente, el rellano, la nave del vecino. Un atacante no necesita la señal que pide una videollamada.
Esa diferencia es la que sorprende. La antena que usa quien ataca no es la del portátil de un empleado, así que el borde real de tu red está bastante más lejos de donde lo pintó el instalador. Y ese perímetro no pasa por ninguna puerta, ni por la recepción, ni por el control de accesos que pagaste el año pasado.
La red de invitados es la que más se usa y la que menos se mira
La red de invitados se monta el día de la mudanza y no se vuelve a tocar. La usan comerciales, técnicos de mantenimiento, el instalador del aire acondicionado y la mitad de la plantilla con el móvil personal. Su clave lleva años sin cambiar y está escrita en una tarjeta en recepción.
Que esté aislada de la corporativa no se comprueba mirando la configuración. Se comprueba conectándose a ella e intentando llegar al otro lado. En las auditorías donde el aislamiento falla, casi nunca falla del todo: falla por un sitio concreto, una VLAN que se dejó enrutada o una impresora que está en las dos. Cuando ese salto existe, el trabajo deja de ser inalámbrico y sigue en la auditoría de infraestructura interna, que es donde se mide qué se alcanza una vez dentro.
Pasar a WPA3 no cierra el asunto
WPA3 corrige el problema que hacía descifrable una clave capturada, y la Wi-Fi Alliance lo exige ya en los equipos con certificación Wi-Fi CERTIFIED. Migrar está bien. Conviene saber qué queda abierto después, antes de firmar la renovación del parque de puntos de acceso.
En mayo de 2021, el investigador Mathy Vanhoef publicó FragAttacks, un conjunto de fallos de diseño e implementación en la fragmentación y la agregación de tramas. Probó más de 75 dispositivos y todos resultaron vulnerables a al menos uno de los ataques. Varios de esos fallos de diseño están en el wifi desde su lanzamiento en 1997, así que alcanzan también a WPA3.
Hay además un detalle de despliegue que se come buena parte de la mejora. Casi nadie apaga WPA2: la red se deja en modo de transición para que sigan conectándose los equipos viejos, y ese modo admite las dos cosas a la vez. Lo que hay que comprobar, entonces, es qué acepta de verdad la red cuando alguien se lo pide por las malas, y eso no se lee en el panel del controlador.
Lo que no merece la pena que pagues
Tres medidas se repiten en casi todas las listas de buenas prácticas de wifi y no aportan seguridad real. Si alguien te las presupuesta como refuerzo, esa parte del presupuesto sobra.
| La medida | Por qué no sirve |
|---|---|
| Filtrado por dirección MAC | La MAC viaja en claro en cada trama, incluida la de los equipos ya conectados. Se copia y se pone. Lo que consigue es trabajo de mantenimiento cada vez que entra un portátil nuevo |
| Ocultar el nombre de la red | El punto de acceso deja de anunciarlo, pero los dispositivos que ya la conocen la van pidiendo a voces por la calle. Se descubre antes oculta que visible |
| Cambiar la clave cada tres meses | Con clave compartida acaba en un grupo de WhatsApp y en una tarjeta en recepción. El cambio de verdad es pasar a autenticación por usuario con 802.1X, y eso se hace una vez |
Sí merece la pena lo aburrido: quitar las redes heredadas que siguen emitiendo, desactivar WPS, cerrar la administración remota de los puntos de acceso y comprobar que los equipos corporativos validan el certificado del servidor antes de entregar las credenciales. Eso último es el que menos se mira y el que abre la puerta al punto de acceso suplantado.
Seis fases, un día de campo y qué te llevas
Una auditoría de redes WiFi parte de 1.140 € y el trabajo de campo cabe en una jornada presencial en tus instalaciones. La cifra final depende del número de emplazamientos y de redes distintas, y se cierra tras el Kick-Off, sin variables abiertas.
| Fase | Duración | Qué recibes |
|---|---|---|
| Kick-Off | 30 minutos | Acuerdo y alcance |
| Plan de auditoría | 1 día | Plan formal con metodología, programación y matriz de comunicación |
| Auditoría | 1 jornada presencial | Pruebas ejecutadas de forma controlada |
| Informe técnico | 1 a 3 días | Cada hallazgo con evidencia, criticidad y pasos de corrección |
| Presentación | 30 minutos | Informe ejecutivo y la presentación que usamos, para que la reutilices |
| Retest | 1 a 2 días | Informe nuevo sobre lo que hayas corregido, hasta seis meses después |
La duda razonable es por qué no encargárselo al proveedor que ya administra la red. Por dos motivos, y ninguno pone en duda su competencia. El primero, que nadie audita bien lo que ha configurado: el incentivo de quien montó la wifi es que salga limpia, y el nuestro es encontrar lo que falla. El segundo, que un integrador revisa su configuración, mientras que en Pentesting Team se prueba además el comportamiento de los equipos de tus empleados, que es donde suelen aparecer los hallazgos graves. Si el informe sale con poca cosa, te queda constancia por escrito de que la red aguanta.
El retest va incluido y tienes seis meses para pedirlo. Lo que cuenta es que lo que salga se corrija: una auditoría cuyo informe no ha cambiado nada medio año después no ha servido, por bien escrita que estuviera. Si quieres ver cómo se desglosa el coste por dentro, está en el artículo sobre el precio de una auditoría de ciberseguridad.
¿La obligan el ENS o la ISO 27001?
Ninguna de las dos nombra la wifi ni exige una auditoría inalámbrica aparte. Lo que hacen es meter la red inalámbrica dentro del alcance del sistema que sí hay que auditar y pedir constancia de que se ha verificado. Esa constancia es lo que hay que poder enseñar, no un certificado de wifi que no existe.
El artículo 31 del Real Decreto 311/2022, que regula el Esquema Nacional de Seguridad, somete los sistemas a una auditoría regular ordinaria al menos cada dos años, y a una extraordinaria cuando hay modificaciones sustanciales. El artículo 38 matiza lo que casi nadie cuenta: los sistemas de categoría básica solo necesitan una autoevaluación para declarar su conformidad. Si alguien te dice que el ENS te obliga a contratar una auditoría de wifi, abre el texto y compruébalo.
En la ISO 27001 la red inalámbrica entra en el alcance como cualquier otro servicio de red, y lo que mira el auditor es que haya constancia de que se ha comprobado. Un informe con fecha, alcance y hallazgos cumple esa función; un correo del instalador diciendo que está todo bien, no. Cómo se prepara el resto de la documentación está en la guía de certificación ISO 27001.
El INCIBE-CERT publicó en 2018 una guía sobre auditorías en comunicaciones inalámbricas que sigue siendo buena referencia del proceso, aunque las herramientas que nombra hayan cambiado. Para decidir cada cuánto repetirla al margen de lo que exija la norma, sirve el criterio del artículo sobre cada cuánto hacer un pentest: manda el cambio, no el calendario. Cambiar el controlador, abrir una sede o pasar a 802.1X son motivos para volver a mirar.
Por dónde empezar si nunca has auditado la wifi
El lunes por la mañana, antes de pedir presupuesto a nadie, baja al aparcamiento con el móvil y mira qué redes tuyas ves desde ahí. Apunta cuántas son y cuántas reconoces. Esa lista, con el número de sedes, es todo lo que hace falta para cerrar el alcance en el Kick-Off de media hora. Si aparece alguna red que no sabes de dónde sale, empieza por esa.
Fuentes
Cómo lo abordamos
Los servicios con los que resolvemos lo que cuenta este artículo:
- ›Auditoría de redes WiFi · Auditoría de tus redes WiFi: cifrado y autenticación reales, cuánta señal se escapa del edificio y si la red de invitados está aislada.
- ›Auditoría de infraestructura interna · Pentesting desde dentro de tu red, como quien ya ha entrado: movimiento lateral, escalada de privilegios y hasta dónde se llega en el dominio.